

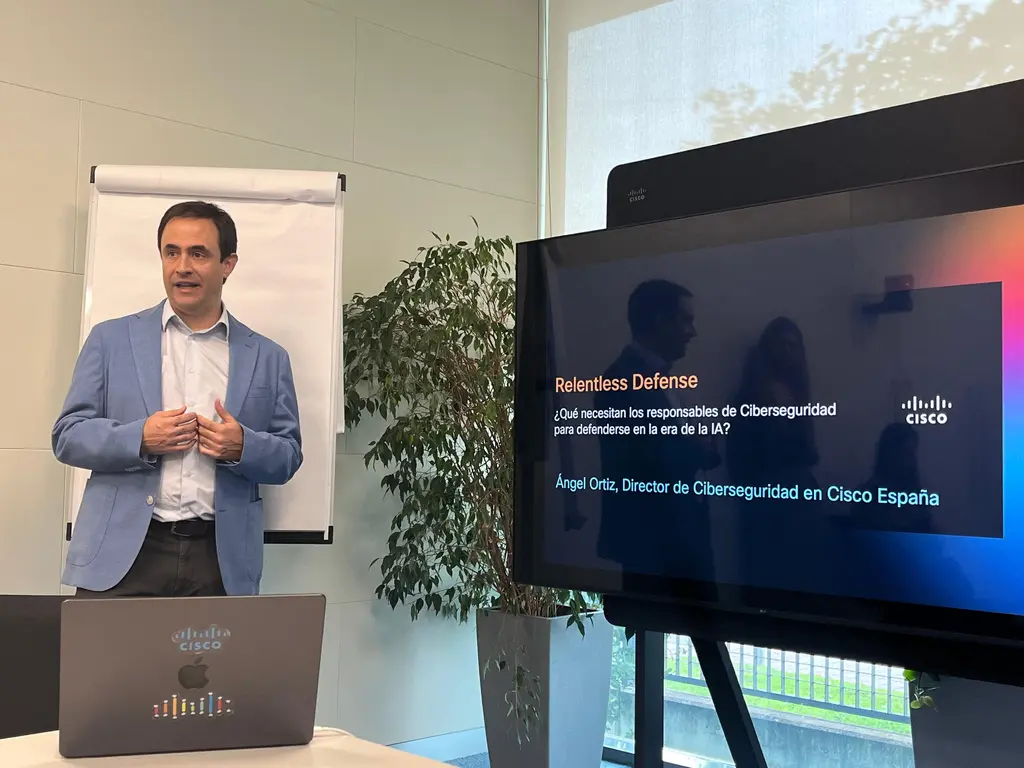
Como cada año, Cisco presenta su informe anual sobre ciberseguridad. En esta ocasión el estudio se ha bautizado como Relentless Defense, un cambio de nombre con el que la compañía trata de recoger una realidad a la que se enfrentan las empresas hoy en día: el mundo post IA. Y es que, con la incursión de la inteligencia artificial existe un desequilibro de fuerzas. Enfrentarse como humanos a ataques a escala IA resulta demasiado audaz y, probablemente, poco eficaz. Desde la compañía indican que una organización que no sea capaz de coordinar una respuesta humana en un día tendrá dificultades para gestionar agentes de IA autónomos que actúan en cuestión de segundos.
En este contexto, los conocidos como modelos frontera de inteligencia artificial son sistemas avanzados entrenados a nivel extremo para ofrecer capacidades superiores en razonamiento, lenguaje, programación y análisis. Es decir, son capaces de descubrir vulnerabilidades que no podemos asumir como especie. Sin embargo, dichos modelos tienen dos caras: transforman tanto las tácticas de ataque como las estrategias de defensa.
Es verdad, pues, que hay herramientas para operar a velocidad de máquina, pero la pregunta que deben hacerse las organizaciones debe cambiar, como indicó Ángel Ortiz, director de Ciberseguridad en Cisco España durante la presentación del informe. “Ya no se trata sólo de saber si estás listo para defenderte, sino si realmente somos capaces de defendernos desde un punto de vista práctico”, comentó. Pero ¿cómo pueden las organizaciones ser esos “defensores implacables” de los que habla la multinacional?
Índice de temas
Fricción operativa, la gran traba
De acuerdo con el estudio, han de combinar una amplia cobertura, una respuesta rápida y un equipo que trabaja al unísono, sin cuellos de botella operativos. Sobre estos aspectos, Ortiz destacó que el verdadero obstáculo que está frenando a las empresas en su empeño para convertirse en esos defensores es la fricción operativa. “Dos cosas que salen de forma recurrente en estas encuestas es el alineamiento negocio y ciberseguridad (trasladar este mundo tan técnico al negocio) y la fragmentación”, mencionó.
De hecho, el análisis -elaborado tras encuestar a 8.000 profesionales de la seguridad en 30 países, 200 de ellos en España-, puntúa a las organizaciones en función de su cobertura o capacidad para proteger su entorno de forma integral (que puntúa un 25%); la velocidad con la que pueden detectar, responder y remediar una amenaza (25% también), y los factores que les ralentizan (50%), como la sincronización interdepartamental. En otras palabras, las capacidades operativas pesan más que las técnicas en las valoraciones.
Con estos parámetros, la puntuación media en España es de 62 sobre 100 (64 sobre 100 en el mundo). Sólo el 8% a nivel mundial se clasificó en el grupo de mejor rendimiento, al que Cisco denomina “Relentless Defenders”, cifra que coincide con la de nuestro país (8%). Asimismo, los Established Defenders (defensores consolidados) se sitúan en el 32% en España y 39% mundial; los Reactive Defenders (defensores reactivos) en 45% y 41%, respectivamente; y los Exposed Defenders, (defensores expuestos) en un 15% y 12%.
Así las cosas, el informe señala que los problemas organizativos constituyen un obstáculo para reforzar la ciberdefensa. Sobre este particular, sólo el 39% de las organizaciones españolas (41% global) afirman que los profesionales de seguridad, redes y TI funcionan como un único equipo con visibilidad y herramientas compartidas.
A ello se suma que el 41% (43% mundial) afirman que lo que ‘miden’ es demasiado técnico para convencer a los directivos; el 38% tienen dificultades para traducir las métricas empresariales en información que pueda influir en la toma de decisiones (36% global); y el 18% carecen por completo de un método coherente para medir el rendimiento en materia de ciberseguridad (27% a nivel mundial).
Y, por último, el acceso a los datos: el 35% en España dedican más tiempo a recopilar y correlacionar datos entre distintos sistemas que a hacer frente a la amenaza real (40% global), mientras el 39% afirman que se pierden datos críticos porque estos se encuentran fuera de su alcance (39% global).
Las dos visiones de la IA: AI for Security y Security for AI
Por otro lado, otro aspecto que ha destacado Ángel Ortiz durante la presentación del informe ha sido la doble visión de la IA que refleja el documento: AI for Security y Security for AI.
En este sentido, siete de cada diez profesionales consultados en España (ocho de cada diez en el mundo) afirman que la detección y la respuesta han mejorado con la IA al menos en un 25%, y el 15% están reduciendo significativamente la carga operativa (más del 25% en el mundo). Y el 86% en nuestro país indican lo mismo en cuanto a la respuesta y la remediación (82% mundial).
No obstante, sólo el 36% de las empresas en España han implementado de forma generalizada capacidades de seguridad basadas en IA (menos de la mitad de las organizaciones en el mundo). La adopción es mayor en el ámbito de la seguridad de redes y menor en las operaciones de seguridad y la investigación, precisamente las áreas en las que la IA podría reducir más directamente la carga de trabajo de los equipos de seguridad.
Es así como sólo el 25% de los consultados en España han implantado de forma generalizada agentes de IA en las operaciones de seguridad (un tercio a escala global). Los principales miedos que alegan son los sistemas comprometidos, la exposición de los datos y el tratamiento de los mismos por terceros. De esta manera, únicamente el 46% de las empresas españolas están muy seguros de que podrían detectar y responder ante un agente de IA comprometido (54% mundial).
Defensor Implacable
Operar como un único equipo de seguridad coordinado, con visibilidad y herramientas compartidas entre seguridad, red e infraestructura; y aplicar controles coherentes a los agentes de IA y a las identidades no humanas son algunos de los requisitos que han de tener esos “defensores implacables”. “No invierten en seguridad más que el resto, pero cuando lo hacen, disminuyen los incidentes”, detalló Ortiz.
El Defensor Implacable debe definir responsabilidades; unificar a los equipos para construir una visión única; practicar, no sólo documentar; utilizar la IA para recopilar y correlacionar datos; y diseñar pensando en el camino más sencillo, son sólo en el que cumple la normativa
Así las cosas, estos actores se encuentran con mayor frecuencia en los sectores de tecnología y software, servicios financieros, fabricación y comercio minorista. Por lo general, trabajan en organizaciones con al menos 1.000 empleados. Sus operaciones de seguridad suelen contar con amplios recursos, a menudo con más de 50 profesionales de seguridad.
Geográficamente, tienen mayor representación en EE. UU. e India, y una representación relativa en Indonesia, Méjico, Arabia Saudita, Brasil, Tailandia y Filipinas. Clasificaciones que, como aclaran desde Cisco, no reflejan el nivel de madurez en ciberseguridad a nivel nacional, sino que deben considerarse una evaluación de los profesionales encuestados.
Dicho esto, el tamaño, el presupuesto, el sector y la ubicación no convierten automáticamente a una organización en un defensor implacable. Este segmento se define por su rendimiento en cobertura, velocidad y gestión de riesgos, no por el número de empleados, el gasto ni el país. Si bien las organizaciones más grandes pueden contar con más recursos para invertir en seguridad, también pueden enfrentarse a una mayor complejidad, compartimentación y niveles de aprobación más estrictos.


